Antes de conectar tu WhatsApp a una IA: quién debe controlar el número, la cuenta de Meta y los accesos
Separa línea, Meta, WABA y credenciales antes de conectar una IA. Usa este checklist para conservar control y preparar una salida.
Por Equipo Chatflow
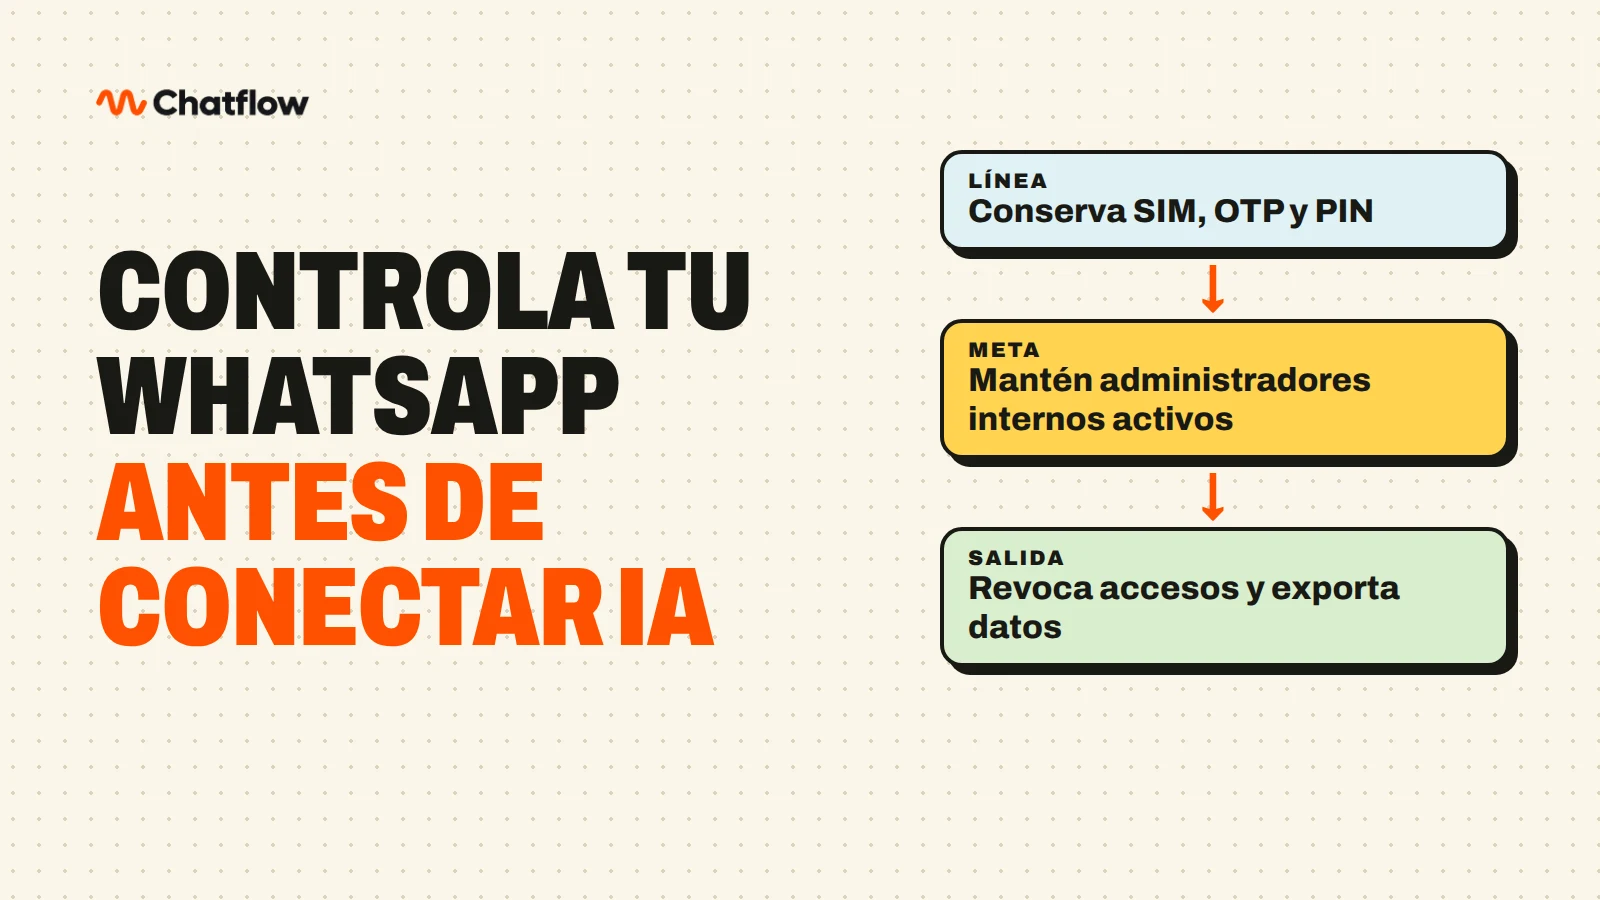
Preguntar “quién es dueño de mi número de WhatsApp Business API” mezcla controles distintos. Tu empresa debe conservar la línea y el acceso al código de verificación, administradores internos en Meta, autoridad sobre la WABA y capacidad para revocar la conexión técnica. El proveedor debe recibir solamente los permisos necesarios, con una ruta de salida comprobable.
Esto importa porque conectar un agente de IA para ventas no consiste únicamente en escanear un código o iniciar sesión. La conexión puede involucrar activos de Meta, credenciales, webhooks, conversaciones, plantillas y datos almacenados en un CRM.
“Dueño” no describe una sola cosa
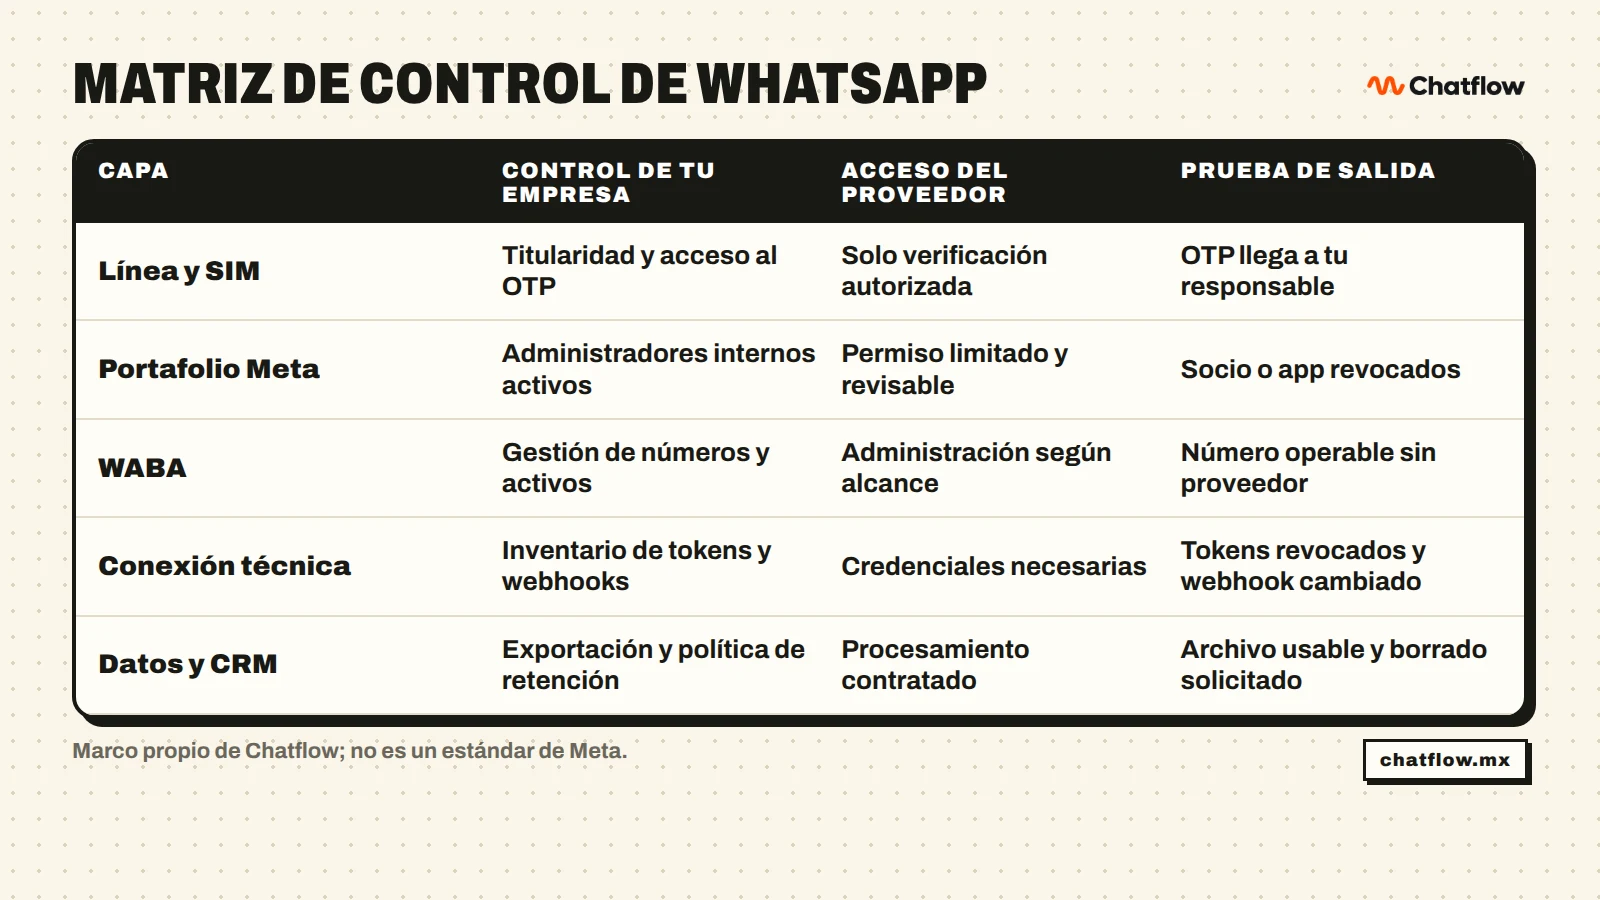
Antes de firmar o conectar, separa estas cuatro capas:
- Línea y SIM. Incluye el contrato con el operador, la capacidad de recibir llamadas o mensajes y el acceso al código OTP. Si el número es virtual, documenta quién administra la cuenta donde se recibe la verificación.
- Portafolio empresarial de Meta. Es el entorno administrativo donde deben existir responsables internos con control suficiente. Un correo del proveedor como único administrador crea dependencia, aunque la línea telefónica esté contratada por tu empresa.
- Cuenta de WhatsApp Business o WABA. Aquí se gestionan activos como números, plantillas, Flows y catálogos. Controlar el portafolio no sirve de mucho si nadie de tu empresa puede administrar o identificar la WABA correcta.
- Conexión técnica. Incluye aplicaciones, tokens, App Secret, Phone Number ID, WABA ID, usuarios de sistema y webhooks. Estas piezas permiten operar la integración, pero no deben quedar sin inventario ni responsable.
Por eso, la propiedad del número de WhatsApp para ventas no se demuestra con una sola captura. Necesitas evidencia de cada capa y una persona interna capaz de recuperar la operación.
La matriz de control antes de conectar
Para cada capa registra seis respuestas: quién la crea, quién la aprueba, quién la conserva, qué acceso obtiene el proveedor, cómo se revoca y qué evidencia queda. La respuesta aceptable no es “lo ve sistemas” o “lo maneja la agencia”. Debe señalar una cuenta, un responsable y un procedimiento.
Como mínimo, tu expediente interno debería incluir:
- Razón social o persona titular de la línea.
- Responsable que recibe el OTP y resguarda el PIN.
- Nombre e identificador del portafolio empresarial.
- Administradores internos activos y sus correos corporativos.
- Nombre e identificador de la WABA y del número.
- Aplicación, tokens, usuarios de sistema y webhooks conectados.
- Proveedor autorizado, alcance y fecha de revisión.
- Sistema donde se guardan conversaciones y datos comerciales.
No publiques este inventario completo ni lo compartas en chats abiertos. Los identificadores técnicos, secretos, códigos y datos de administradores deben almacenarse con controles adecuados.
Qué acceso obtiene la IA o el proveedor
Un proveedor no necesita ser “dueño” del número para actuar sobre la cuenta. WhatsApp explica que un Tech Provider puede recibir permiso para gestionar una cuenta y realizar acciones en nombre del negocio, como enviar mensajes o administrar plantillas. El alcance concreto depende de la ruta de conexión y los permisos autorizados.
Antes de confirmar una integración, pide por escrito:
- Qué activos de Meta podrá ver o administrar.
- Si podrá enviar mensajes y crear o modificar plantillas.
- Qué aplicación, usuario de sistema o socio aparecerá conectado.
- Qué tokens genera, quién los conserva y cuándo vencen.
- A qué URL enviará el webhook las conversaciones.
- Qué datos copiará a su plataforma o CRM.
- Qué subencargados participan en el procesamiento.
- Qué cambia al pausar, eliminar o terminar el servicio.
No entregues la contraseña personal de Facebook ni compartas un OTP para que otra persona inicie sesión como si fueras tú. La persona responsable de la empresa debe revisar los activos seleccionados y aprobar directamente la autorización.
También debes distinguir acceso técnico de acceso a datos. La política de privacidad de WhatsApp señala que un tercero autorizado por la empresa puede enviar, almacenar, leer, gestionar o procesar comunicaciones para ella. Además, los términos y políticas de ese tercero aplican a sus servicios. Conectar una IA, por tanto, requiere revisar tanto permisos como tratamiento de información.
Qué confirmar antes de cambiar proveedor
Cambiar proveedor de WhatsApp API puede ser posible, pero no debe tratarse como una garantía automática. El proceso depende del estado del número, la WABA, el proveedor anterior, la ruta de conexión, los permisos administrativos, el OTP y la verificación en dos pasos.
Antes de iniciar una migración, confirma:
- Que tu empresa puede entrar al portafolio empresarial correcto.
- Que existe al menos un administrador interno con permisos suficientes.
- Que puedes recibir el OTP del número sin depender del proveedor saliente.
- Que conoces y controlas el PIN de verificación en dos pasos.
- Que identificaste la WABA y el Phone Number ID actuales.
- Que el proveedor anterior informó sus requisitos de liberación.
- Que el nuevo proveedor confirmó la ruta aplicable para ese número.
- Que existe una ventana operativa y un canal alterno durante el cambio.
La pregunta no debe ser solamente “¿puedo migrar WhatsApp sin perder el número?”. Pregunta también qué dejará de funcionar durante la transición, qué debe reconfigurarse y quién será responsable de verificar mensajes entrantes, salientes y plantillas al terminar.
No canceles primero y preguntes después. Una salida ordenada empieza con acceso confirmado, respaldo disponible y responsables de ambos lados identificados.
Conservar el número no conserva todo
El número es una pieza de la operación, no su contenido completo. Aunque una migración mantenga el número, otros elementos pueden vivir en Meta, en la plataforma anterior o en un CRM separado.
Clasifica cada activo antes del cambio:
- Activos de Meta: WABA, número registrado, perfil, plantillas, Flows y catálogo. Su disponibilidad o transferencia debe confirmarse para la ruta concreta.
- Datos de la plataforma: conversaciones almacenadas, notas, etiquetas, archivos, reglas, automatizaciones y reportes. Solicita formato de exportación y límites de conservación.
- Datos del CRM: contactos, oportunidades, responsables, actividades y próximos pasos. Verifica si existe un identificador que permita relacionarlos con la conversación.
- Configuración técnica: tokens, webhooks, aplicaciones, usuarios de sistema y secretos. Deben revocarse o sustituirse, no simplemente abandonarse.
No asumas que historial, contactos, automatizaciones o plantillas acompañarán al número. Pide una lista explícita de lo que se conserva, lo que se exporta, lo que debe reconstruirse y lo que será eliminado.
Checklist de entrada y salida
Antes de conectar, tu empresa debería poder responder “sí” a lo siguiente:
- La línea está bajo un contrato conocido y documentado.
- Un responsable interno puede recibir el OTP.
- El PIN está resguardado y no depende de una sola persona externa.
- Hay administradores internos en el portafolio de Meta.
- La WABA y el número están identificados.
- Los permisos solicitados tienen una justificación operativa.
- Existe un inventario de credenciales y webhooks.
- El contrato explica tratamiento, exportación, retención y eliminación de datos.
- Hay un procedimiento de salida más amplio que borrar la integración del panel.
Al terminar la relación, solicita evidencia de estas acciones:
- Exportación usable de los datos acordados.
- Cambio o revocación de tokens y secretos.
- Eliminación del webhook anterior.
- Revisión de aplicaciones, socios y usuarios de sistema en Meta.
- Confirmación sobre retención y eliminación de copias.
- Prueba de operación con el nuevo proveedor o con la configuración restante.
Las conversaciones, teléfonos, adjuntos y datos aportados por prospectos pueden ser datos personales. En México, su tratamiento debe considerar los principios y obligaciones de la Ley Federal de Protección de Datos Personales en Posesión de los Particulares. Este checklist no sustituye revisar el aviso de privacidad, el contrato con el encargado, las transferencias ni las instrucciones de tratamiento con asesoría jurídica.
La meta no es evitar proveedores: es usarlos sin entregarles un control indefinido o imposible de auditar. Si tu empresa puede identificar los activos, limitar permisos, exportar datos y revocar accesos, estará mejor preparada para conectar una IA sin convertir la integración en una dependencia.